El ransomware es un tipo de malware que cifra los archivos de tu dispositivo y exige un rescate económico para restaurar el acceso. En España, los ataques de ransomware han aumentado un 68% en 2024, afectando tanto a empresas como a usuarios particulares. Esta amenaza cibernética puede paralizar completamente tu actividad digital y causar pérdidas económicas millonarias.
Definición de ransomware: Qué es y características principales
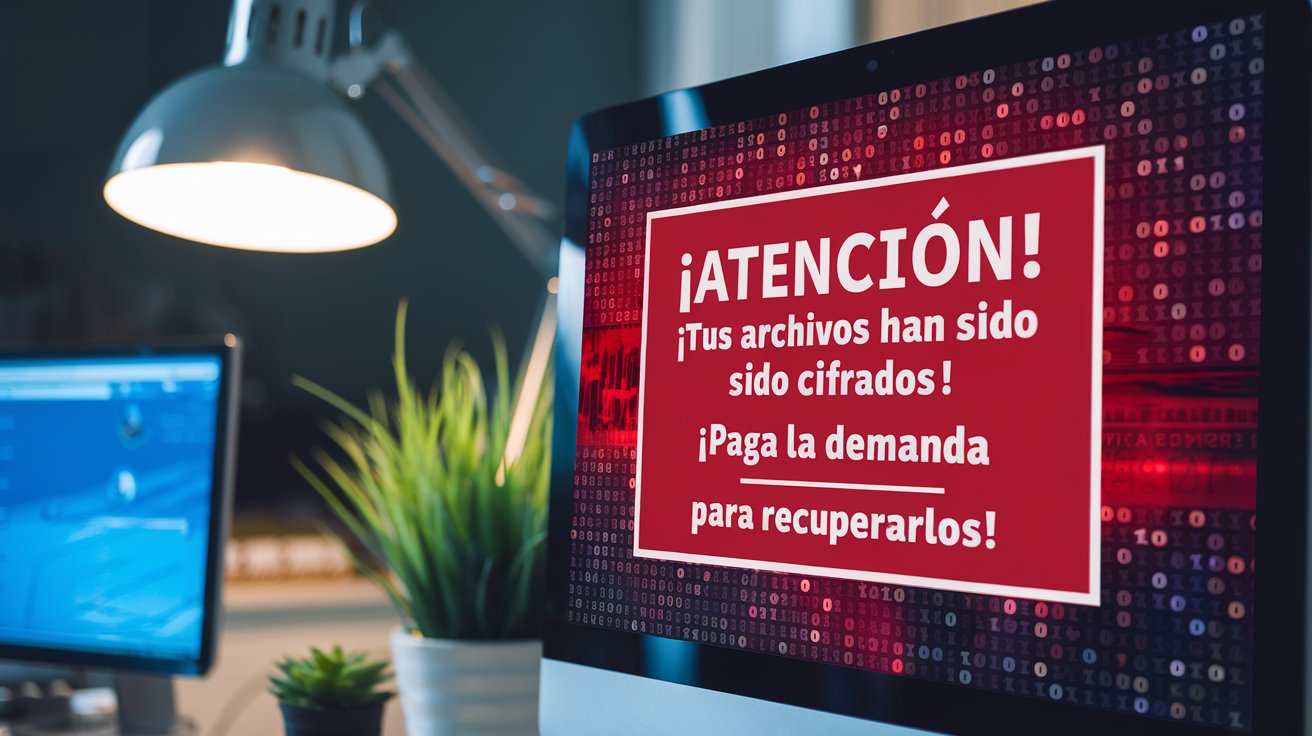
El ransomware es un software malicioso diseñado para bloquear el acceso a un sistema informático hasta que se pague una suma de dinero. Esta amenaza cibernética actúa cifrando archivos importantes del usuario y mostrando un mensaje de rescate que exige el pago, generalmente en criptomonedas como Bitcoin para mantener el anonimato de los atacantes.
Las características principales del ransomware incluyen el cifrado de archivos con algoritmos complejos, la imposibilidad de acceder a los datos sin la clave de descifrado, y la presión temporal mediante amenazas de eliminar permanentemente los archivos. En España, el INCIBE ha registrado más de 15.000 incidentes relacionados con ransomware durante 2024.
Cómo funciona el ransomware: Proceso de infección paso a paso
El proceso de infección del ransomware comienza con la entrada al sistema a través de emails de phishing, descargas maliciosas o vulnerabilidades en el software. Una vez dentro, el malware se ejecuta silenciosamente y comienza a escanear el sistema en busca de archivos específicos como documentos, imágenes, bases de datos y copias de seguridad.
Durante la fase de cifrado, el ransomware utiliza algoritmos de encriptación avanzados como AES-256 para bloquear los archivos, cambiando sus extensiones y haciéndolos inaccesibles. Finalmente, despliega una nota de rescate en el escritorio o carpetas afectadas, estableciendo un plazo límite para el pago y amenazando con eliminar la clave de descifrado.
Métodos de propagación más comunes
Los ciberdelincuentes utilizan diversos métodos para distribuir ransomware, siendo el email phishing el más frecuente con un 67% de los casos en España. Los attachments maliciosos disfrazados como facturas, CVs o documentos oficiales representan la principal vía de entrada, seguidos por enlaces fraudulentos que redirigen a páginas web comprometidas.
Tipos de archivos más vulnerables
El ransomware prioriza archivos con alto valor para el usuario, incluyendo documentos de Office (.docx, .xlsx, .pptx), archivos multimedia (.jpg, .mp4, .pdf), bases de datos (.sql, .db) y copias de seguridad. Los atacantes evitan cifrar archivos del sistema operativo para mantener el equipo funcional y poder mostrar la nota de rescate.
Ejemplos de ransomware más peligrosos
WannaCry representa uno de los ataques de ransomware más devastadores de la historia, afectando a más de 300.000 equipos en 150 países durante 2017. En España, este malware paralizó hospitales, empresas de transporte y múltiples organizaciones gubernamentales, demostrando la vulnerabilidad de los sistemas no actualizados.
Otros ejemplos significativos incluyen Ryuk, que se especializa en ataques dirigidos contra hospitales y administraciones públicas, y Maze, conocido por combinar el cifrado de datos con la amenaza de publicar información confidencial. Durante 2024, las variantes Lockbit y BlackCat han sido las más activas en territorio español según datos del INCIBE.
Casos de ransomware España recientes
En 2024, España ha experimentado varios casos de ransomware destacados, incluyendo el ataque al Hospital Clínic de Barcelona que afectó su sistema informático durante semanas. La empresa de logística SEUR también sufrió un incidente significativo que interrumpió sus operaciones de reparto a nivel nacional, generando pérdidas millonarias.
Evolución y nuevas variantes 2024-2025
Las nuevas variantes de ransomware incorporan técnicas de inteligencia artificial para evadir sistemas de detección y personalizan los ataques según el perfil de la víctima. Los grupos criminales están adoptando el modelo de Ransomware-as-a-Service (RaaS), facilitando que atacantes menos experimentados puedan realizar campañas masivas.
Cómo saber si tienes ransomware en tu equipo
Los síntomas principales de una infección de ransomware incluyen la imposibilidad de abrir archivos habituales, la aparición de extensiones desconocidas en los nombres de archivo (.encrypted, .locked, .crypt), y la presencia de archivos de texto con instrucciones de rescate en múltiples carpetas del sistema.
Otros indicadores incluyen un rendimiento extremadamente lento del equipo, ventanas emergentes con mensajes de rescate, y la modificación del fondo de pantalla con advertencias del ataque. Si experimentas estos síntomas, es crucial actuar inmediatamente desconectando el equipo de la red para evitar la propagación a otros dispositivos.
Señales tempranas de infección
Las señales tempranas de ransomware incluyen un aumento inusual en la actividad del disco duro, procesos desconocidos ejecutándose en segundo plano visible en el administrador de tareas, y intentos de conexión a direcciones IP sospechosas. Detectar estos indicios puede permitir detener el ataque antes del cifrado completo.
Herramientas de detección gratuitas
Varias herramientas gratuitas pueden ayudar a detectar ransomware en fase temprana, incluyendo Malwarebytes Anti-Ransomware, que ofrece protección en tiempo real, y RansomFree de Cybereason. Estas soluciones monitorizan comportamientos sospechosos y pueden detener el cifrado antes de que cause daños irreversibles.
Ransomware como evitarlo: Estrategias de prevención
La prevención del ransomware requiere un enfoque multicapa que comience con mantener actualizado el sistema operativo y todas las aplicaciones instaladas. Las actualizaciones de seguridad parches críticos que los atacantes explotan para infiltrarse en los sistemas, por lo que automatizar estas actualizaciones es fundamental.
Implementar copias de seguridad regulares representa la defensa más efectiva contra el ransomware. Estas copias deben almacenarse en ubicaciones desconectadas de la red principal, siguiendo la regla 3-2-1: tres copias de los datos, en dos medios diferentes, con una copia offline. En España, las empresas que siguieron esta práctica recuperaron sus datos sin pagar rescate en el 89% de los casos.
Mejores prácticas de seguridad
Las mejores prácticas para evitar ransomware incluyen evitar abrir archivos adjuntos de remitentes desconocidos, verificar la autenticidad de emails sospechosos contactando directamente con el supuesto emisor, y mantener desactivada la ejecución automática de macros en documentos de Office.
Configuración de antivirus y firewall
Un antivirus actualizado con capacidad de detección heurística puede identificar comportamientos típicos del ransomware antes del cifrado. Configura análisis programados diarios, activa la protección en tiempo real y habilita las notificaciones de amenazas para responder inmediatamente ante cualquier incidencia.
Qué antivirus elimina el ransomware más efectivamente
Los antivirus más efectivos contra ransomware combinan detección basada en firmas con análisis comportamental avanzado. Bitdefender Total Security lidera las pruebas independientes con una tasa de detección del 99.8%, seguido por Kaspersky Internet Security y Norton 360, que ofrecen protección específica contra ransomware.
Windows Defender, incluido gratuitamente en Windows 10 y 11, incorpora Windows Defender Controlled Folder Access que protege carpetas importantes contra modificaciones no autorizadas por ransomware. Esta función, combinada con copias de seguridad automáticas en OneDrive, proporciona una defensa básica pero efectiva para usuarios domésticos.
Soluciones empresariales especializadas
Para entornos empresariales, soluciones como CrowdStrike Falcon y SentinelOne utilizan inteligencia artificial para detectar y neutralizar ransomware en tiempo real. Estas plataformas ofrecen capacidades de respuesta automática que pueden aislar equipos infectados y revertir cambios maliciosos antes de que se produzca el cifrado completo.
Herramientas de descifrado gratuitas
No More Ransom, iniciativa conjunta de Europol y empresas de ciberseguridad, ofrece herramientas gratuitas de descifrado para múltiples variantes de ransomware. Esta plataforma ha ayudado a recuperar datos en más de 2.500 casos en España sin pagar rescate, ahorrando millones de euros a las víctimas.
Cómo eliminar el ransomware de tu sistema
La eliminación de ransomware requiere un proceso meticuloso que comience con el aislamiento completo del equipo infectado, desconectándolo de internet y de cualquier red local para prevenir la propagación. Posteriormente, es necesario arrancar desde un medio externo limpio, como un USB booteable con un antivirus de rescate.
Una vez en modo de arranque seguro, ejecuta un análisis completo con herramientas especializadas como Malwarebytes Anti-Malware o ESET Online Scanner. Estos programas pueden identificar y eliminar los componentes del ransomware sin riesgo de reinfección. Sin embargo, la eliminación del malware no garantiza la recuperación de los archivos cifrados.
Proceso de limpieza paso a paso
El proceso de limpieza del ransomware incluye identificar todos los archivos maliciosos mediante análisis profundo, eliminar entradas del registro modificadas por el malware, y restaurar configuraciones del sistema alteradas. Es crucial verificar que no queden componentes residuales que puedan reactivar la infección.
Recuperación de archivos cifrados
La recuperación de archivos cifrados por ransomware puede realizarse mediante herramientas de descifrado específicas si están disponibles, restauración desde copias de seguridad previas al ataque, o utilizando software de recuperación de datos como Recuva o PhotoRec para archivos parcialmente dañados.
Ransomware que hacer después de un ataque
Inmediatamente después de detectar un ataque de ransomware, desconecta el equipo de internet y de la red local para evitar la propagación a otros dispositivos. No apagues el equipo bruscamente, ya que esto podría causar pérdida adicional de datos; en su lugar, documenta todo lo que veas en pantalla, incluyendo mensajes de rescate y archivos afectados.
Contacta inmediatamente con las autoridades competentes, presentando una denuncia ante la Guardia Civil o Policía Nacional, y notifica el incidente al INCIBE a través de su línea de ayuda gratuita. En España es obligatorio notificar brechas de seguridad que afecten a datos personales ante la Agencia Española de Protección de Datos dentro de las 72 horas siguientes al conocimiento del incidente.
Protocolo de respuesta inmediata
El protocolo de respuesta inmediata ante ransomware incluye activar el plan de continuidad del negocio, comunicar el incidente a empleados y clientes afectados, y evaluar el alcance real del daño mediante un inventario detallado de sistemas y datos comprometidos.
Aspectos legales y denuncia
La denuncia de ataques de ransomware ante las autoridades españolas es fundamental para combatir este tipo de delitos. La Guardia Civil cuenta con unidades especializadas en cibercrimen que pueden proporcionar asistencia técnica y coordinar la investigación internacional, ya que muchos grupos criminales operan desde diferentes países.
Vídeo relacionado sobre que es ransomware como
Este vídeo complementa la información del artículo con una demostración visual práctica.
Preguntas Frecuentes
¿Se debe pagar el rescate cuando sufres un ataque de ransomware?
No se recomienda pagar el rescate bajo ninguna circunstancia. Las estadísticas muestran que solo el 26% de las empresas que pagan recuperan todos sus datos, y el 80% sufre un segundo ataque. Además, pagar financia las actividades criminales y no garantiza la recuperación de los archivos.
¿Cuánto tiempo tarda el ransomware en cifrar un sistema completo?
El tiempo de cifrado varía según el tamaño del sistema y la variante de ransomware utilizada. Los ataques más rápidos pueden cifrar archivos críticos en menos de 15 minutos, mientras que sistemas empresariales grandes pueden tardar varias horas. La detección temprana es crucial para minimizar el daño.
¿Pueden los dispositivos móviles ser infectados por ransomware?
Sí, tanto Android como iOS pueden ser afectados por ransomware móvil, aunque es menos común que en ordenadores. En España, se han detectado aplicaciones maliciosas que cifran fotos y documentos almacenados en smartphones, especialmente a través de tiendas de aplicaciones no oficiales.
¿Las copias de seguridad en la nube están protegidas contra ransomware?
Las copias de seguridad en la nube pueden estar protegidas si se configuran correctamente con versioning y almacenamiento inmutable. Servicios como Google Drive, OneDrive y Dropbox mantienen versiones históricas de archivos que pueden restaurarse incluso después de un ataque de ransomware.
¿Qué sectores son más vulnerables a ataques de ransomware en España?
En España, los sectores más atacados son sanidad (34%), administración pública (28%), educación (18%) y servicios financieros (12%). Estos sectores manejan datos sensibles y suelen tener sistemas legacy más vulnerables, lo que los convierte en objetivos preferentes para los ciberdelincuentes.
¿El ransomware puede propagarse a través de redes WiFi públicas?
Aunque es posible, la propagación de ransomware a través de WiFi público es relativamente rara y requiere vulnerabilidades específicas en el dispositivo. El riesgo principal en redes públicas son los ataques man-in-the-middle que pueden llevar a descargas maliciosas o robo de credenciales que faciliten futuros ataques.
| Aspecto Clave | Detalles Importantes | Beneficio |
|---|---|---|
| Copias de seguridad 3-2-1 | Tres copias, dos medios, una offline | Recuperación sin pagar rescate |
| Actualizaciones automáticas | Sistema y aplicaciones siempre actualizadas | Cierra vulnerabilidades conocidas |
| Antivirus con IA | Detección comportamental avanzada | Bloqueo antes del cifrado |
| Formación en ciberseguridad | Usuarios conscientes de amenazas | Reduce errores humanos en 75% |
| Plan de respuesta a incidentes | Protocolo definido de actuación | Minimiza tiempo de recuperación |